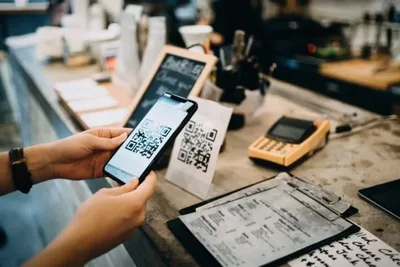
Uma fraude digital tem redirecionado pagamentos via Pix de lojas virtuais brasileiras para contas controladas por criminosos. A Kaspersky identificou 90 e-commerces de pequeno e médio porte infectados, principalmente entre empresas que usam a plataforma de código aberto Magento.
O programa malicioso foi descoberto pelo pesquisador de segurança independente conhecido como “eremit4”. A atividade está em andamento desde junho de 2025 e já atingiu negócios de segmentos como óticas, autopeças, moda e plataformas de vaquinhas virtuais.
Alteração acontece na finalização da compra
Os criminosos usam seis domínios de comando e controle para inserir código nas páginas de checkout. Quando o consumidor escolhe o Pix, o sistema troca o QR Code emitido pela loja por outro, fraudulento. A alteração também alcança os dados da opção “copia e cola”.
Para o lojista, a venda pode aparecer como abandonada ou pendente, já que o sistema oficial não registra o pagamento. O cliente, por sua vez, muitas vezes só percebe o problema dias depois, ao procurar a loja por causa do atraso na entrega.
Nesse intervalo, os valores podem ser distribuídos entre várias contas de “laranjas”, o que dificulta a recuperação do dinheiro. Fabio Assolini, pesquisador líder de segurança da Kaspersky, disse que a técnica pode se espalhar porque já está disponível em fóruns do cibercrime.
Assolini também alertou para a vulnerabilidade de consumidores que compram pelo celular e usam a função de copiar e colar a chave. Segundo ele, recursos como o Pix Automático e o Pix Parcelado ampliam a superfície de ataque por também dependerem da leitura de QR Code. Sem proteção adequada, a fraude pode permitir débitos recorrentes e indevidos.
Medidas adotadas pelas lojas
Após denúncias de clientes, alguns sites passaram a retirar o QR Code e a mostrar somente a chave Pix, identificada pelo CNPJ, com pedido para que o comprovante fosse enviado manualmente. Outras lojas começaram a exibir os dados do beneficiário real abaixo do código ou migraram para intermediadores de pagamento de terceiros.
A Kaspersky recomenda manter plataformas, sistemas de gerenciamento de conteúdo e frameworks atualizados, além de abandonar versões sem suporte. Também orienta o uso de autenticação em duas etapas (2FA), a troca periódica de senhas e o monitoramento da integridade dos arquivos da página de checkout.
Lojistas devem ainda comparar comprovantes com o status das vendas e criar alertas para pedidos que permaneçam pendentes além do prazo esperado de liquidação. Na página de pagamento, a orientação é informar o nome da empresa e o CNPJ da conta beneficiária.
Para o consumidor, a recomendação é conferir, no aplicativo do banco, se o nome e o CNPJ do destinatário pertencem à loja ou ao intermediador oficial. Se aparecer uma pessoa física desconhecida ou um nome diferente, a transferência não deve ser concluída. Também é indicado manter software de segurança no computador e no celular e interromper a compra diante de alertas sobre página infectada ou comprometida.